
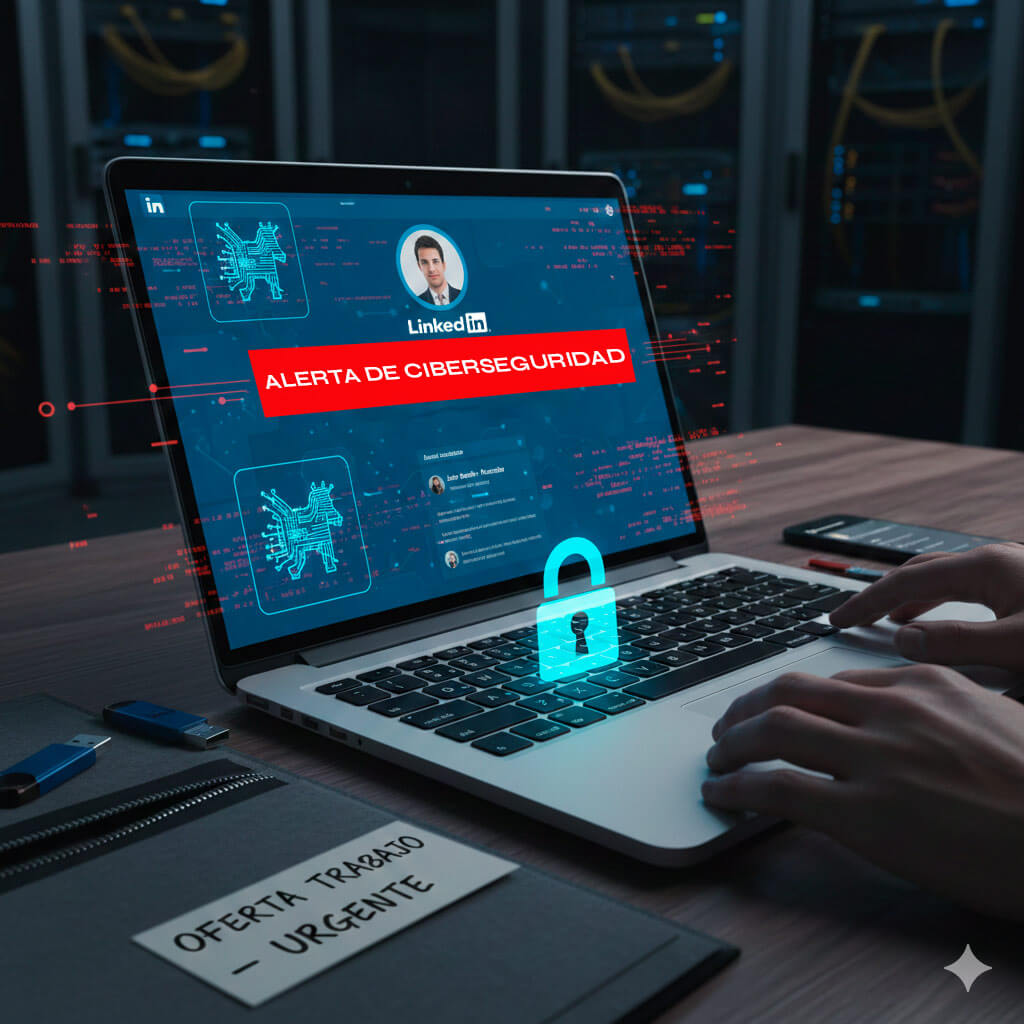
LinkedIn ya no es solo una red de networking; para los ciberdelincuentes, se ha convertido en el vector de ataque perfecto. Recientemente se ha detectado una sofisticada campaña de ingeniería social dirigida a profesionales a través de mensajes directos en LinkedIn. En esta ocasión, los atacantes han elevado el nivel de engaño utilizando herramientas de software legítimas y técnicas de "DLL Side-Loading" para pasar desapercibidos ante los antivirus tradicionales.
¿Cómo funciona este ataque?
A diferencia de los ataques de phishing comunes que utilizan enlaces sospechosos, esta campaña se basa en la confianza:
- El contacto inicial: El atacante contacta a la víctima a través de un mensaje directo (DM) en LinkedIn, a menudo bajo el pretexto de una oferta de trabajo o una colaboración profesional.
- El archivo malicioso: Se invita al usuario a descargar un archivo comprimido (generalmente un .ZIP). Este archivo contiene elementos que parecen inofensivos: un lector de PDF legítimo y scripts de Python originales.
- La ejecución silenciosa: Al ejecutar el software, el sistema utiliza archivos legítimos para cargar una biblioteca (DLL) maliciosa oculta en la misma carpeta. Este método, conocido como DLL Side-Loading, permite que el troyano se ejecute de forma legítima a ojos del sistema operativo, permitiendo a los atacantes tomar control del equipo, robar credenciales o exfiltrar datos sensibles.
¿Por qué es tan peligroso?
El uso de lectores de PDF y scripts de Python legítimos hace que muchas soluciones de seguridad básicas no detecten la amenaza, ya que el ejecutable principal cuenta con firmas digitales válidas. Además, el entorno profesional de LinkedIn reduce la guardia de los empleados, quienes suelen estar más predispuestos a abrir documentos relacionados con su carrera.
Recomendaciones de seguridad desde COS Global Services
Para proteger los activos digitales de su organización, nuestro equipo de ciberseguridad recomienda seguir estas pautas:
-
Extremar la precaución en redes sociales: Desconfíe de archivos adjuntos enviados por contactos nuevos o desconocidos, incluso si el perfil parece profesional.
-
Implementar soluciones EDR/XDR: Es fundamental contar con herramientas de detección y respuesta en el endpoint que monitoricen comportamientos anómalos, más allá de simplemente escanear archivos conocidos.
-
Controles restrictivos de ejecución: Configurar políticas de sistema que limiten la ejecución de archivos descargados desde carpetas temporales o comprimidos (ZIP/EXE/DLL) que no estén autorizados.
-
Formación continua (Security Awareness): La mejor defensa es un usuario concienciado. Realizar talleres de capacitación sobre las nuevas tácticas de ingeniería social es vital para prevenir estos incidentes.
En COS Global Services, monitorizamos constantemente estas amenazas para garantizar que la infraestructura de nuestros clientes esté protegida frente a los métodos de ataque más innovadores.
¿Está su empresa preparada para detectar amenazas ocultas en software legítimo? Contacte con nuestros expertos para una auditoría de seguridad preventiva.
También te puede interesar
La globalización ha transformado el concepto de oficina. Hoy, el "work from anywhere" es una realidad que aporta flexibilidad, pero que también introduce una serie de...
La eficiencia del Service Desk depende de la correcta clasificación de las solicitudes de los usuarios. Saturar a los técnicos expertos con consultas que pueden...
La tensión entre mantenimiento IT y continuidad del negocio es un clásico corporativo: IT necesita ventanas de mantenimiento para actualizar sistemas, mientras que el...
La resiliencia operativa no se mide durante las horas de oficina en una semana tranquila; se pone a prueba durante las emergencias 24x7. Para un Data Center, la...
Septiembre marca el inicio del año laboral en muchas organizaciones. Es un momento crítico donde la infraestructura debe estar lista para soportar la plena carga...
Tras periodos vacacionales, el regreso a la oficina suele ir acompañado de una avalancha de solicitudes de soporte IT. El riesgo de sufrir una incidencia masiva aumenta...

En la evolución tecnológica de 2026, mantener una sala de servidores dentro de las oficinas corporativas se ha convertido en una anomalía. Lo que hace una década...

El SLA (Service Level Agreement) es el contrato que define la relación entre una empresa y su partner tecnológico. Sin embargo, en 2026, muchos SLAs siguen centrados en...

En el ecosistema tecnológico de 2026, una auditoría de infraestructura no debe entenderse como un trámite burocrático o de cumplimiento, sino como un "chequeo médico"...